Condições, ações para dispositivos, notificações e alertas na regra de transferências USB
Uma regra avançada de Data Loss Prevention (DLP) define quando o conteúdo corresponde a uma condição e que ações devem ser executadas. Este guia explica como configurar uma regra de controlode transferências USB no Microsoft Purview, incluindo tipos de informação sensível, ações de Endpoint DLP, notificações e alertas administrativos.
O que você vai aprender neste guia
Pré-requisitos
Entenda: condição, ação, notificação e alerta
Uma regra DLP reúne a lógica que determina quando existe uma correspondência e o que deve acontecer em seguida. Neste laboratório, os sensitive info types formam a condição; as atividades do endpoint formam a ação; notificações comunicam com o utilizador; e incident reports dão visibilidade aos administradores.
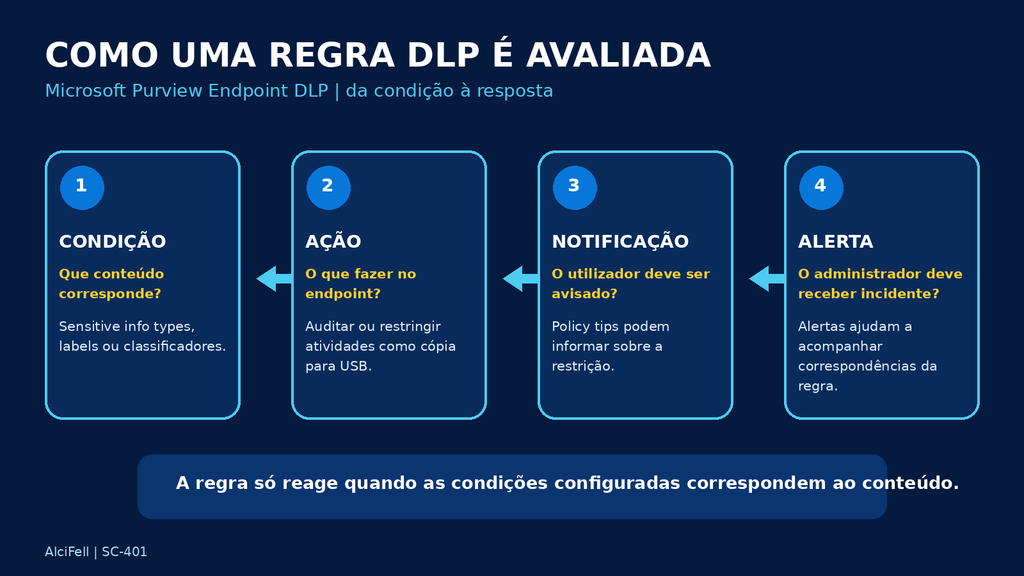
Quadro de apoio 1. Fluxo conceitual de avaliação de uma regra DLP.
Na etapa Policy settings, selecione Create or customize advanced DLP rules e avance para Advanced DLP rules. É nesta área que as condições e ações da política são definidas.
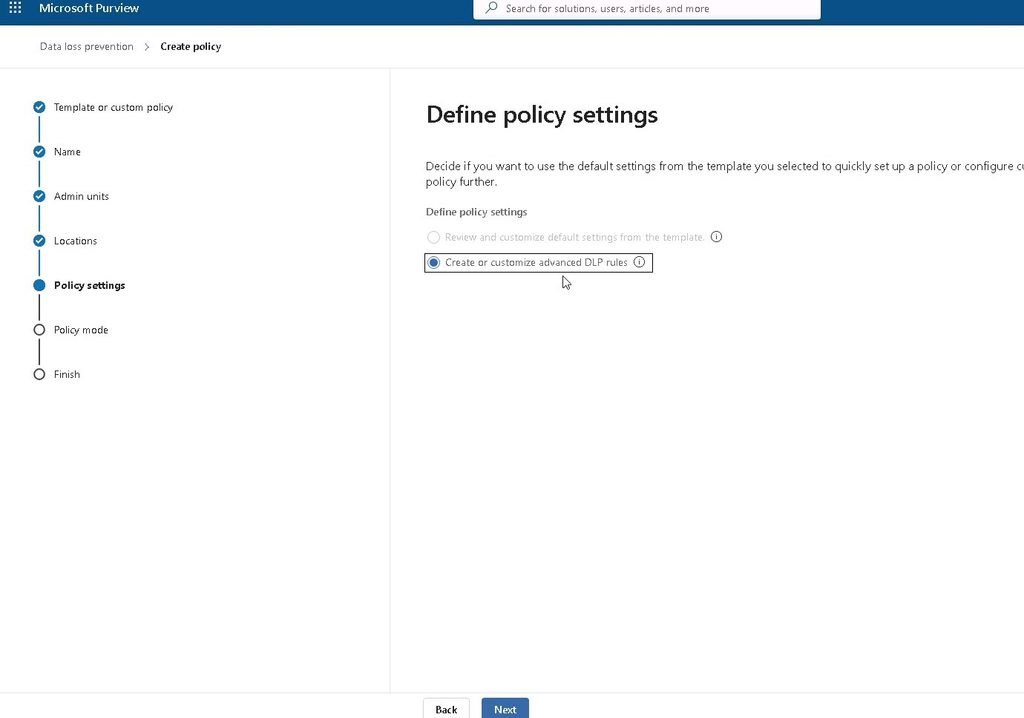
Figura 1. Policy settings antes da criação da regra avançada.
Selecione Create rule e preencha o nome e a descrição. Neste exemplo, utilize Regra de transferencias USB e Regra de definicoes para transferencias usb. O nome deve permitir identificar rapidamente o propósito da regra.
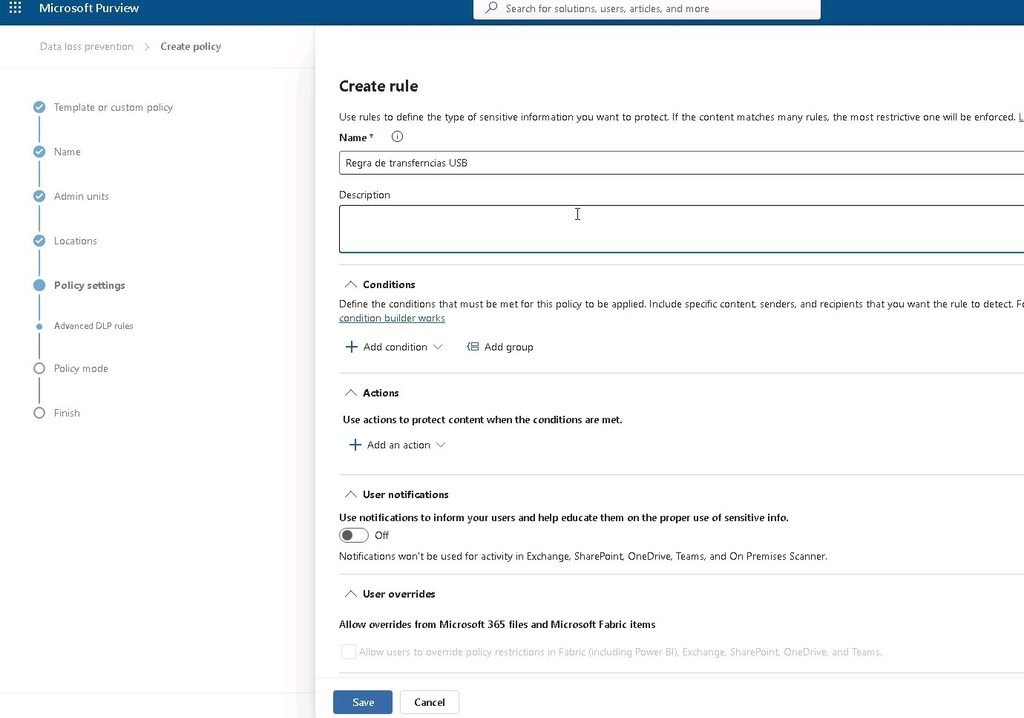
Figura 2. Nome e descrição da Regra de transferências USB.
Em Conditions, selecione Content contains. Abra Add para consultar opções como Sensitive info types, Sensitivity labels e Trainable classifiers. Para este exemplo, escolha Sensitive info types.
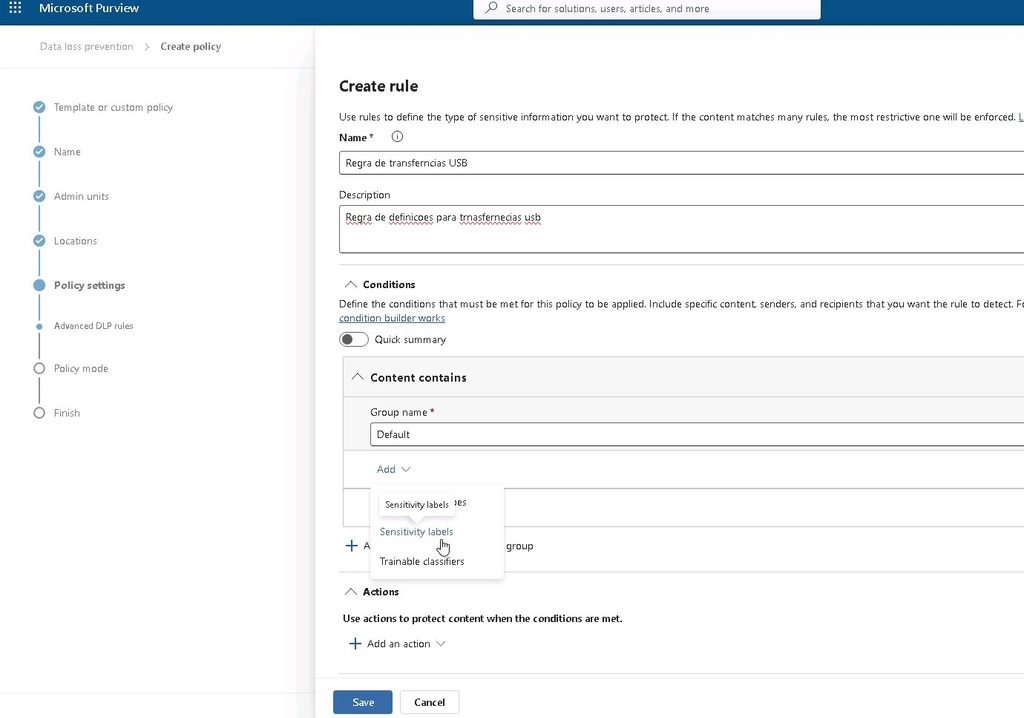
Figura 3. Menu de seleção do tipo de conteúdo usado como condição.
Adicione New Zealand Driver License Number e Credit Card Number. Configure ambos com High confidence e Instance count de 1 até Any. A regra passa a avaliar conteúdo que corresponda a qualquer um desses tipos dentro dos parâmetros definidos.
| Os tipos de informação sensível devem corresponder aos dados que a organização pretende proteger. Utilize os valores do exemplo para testar o funcionamento e adapte-os ao cenário antes da aplicação em produção. |
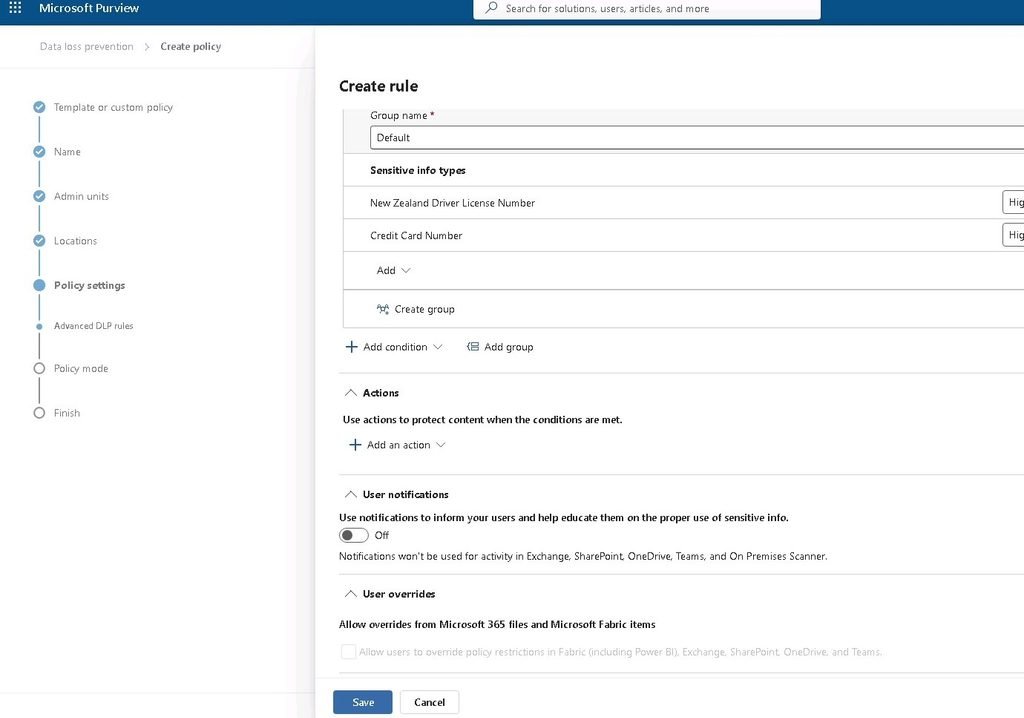
Figura 4. Sensitive info types selecionados na condição da regra.
Em Actions, selecione Audit or restrict activities on devices. A interface disponibiliza atividades como cópia para a área de transferência, dispositivo USB removível, partilha de rede, impressão, Bluetooth e RDP.
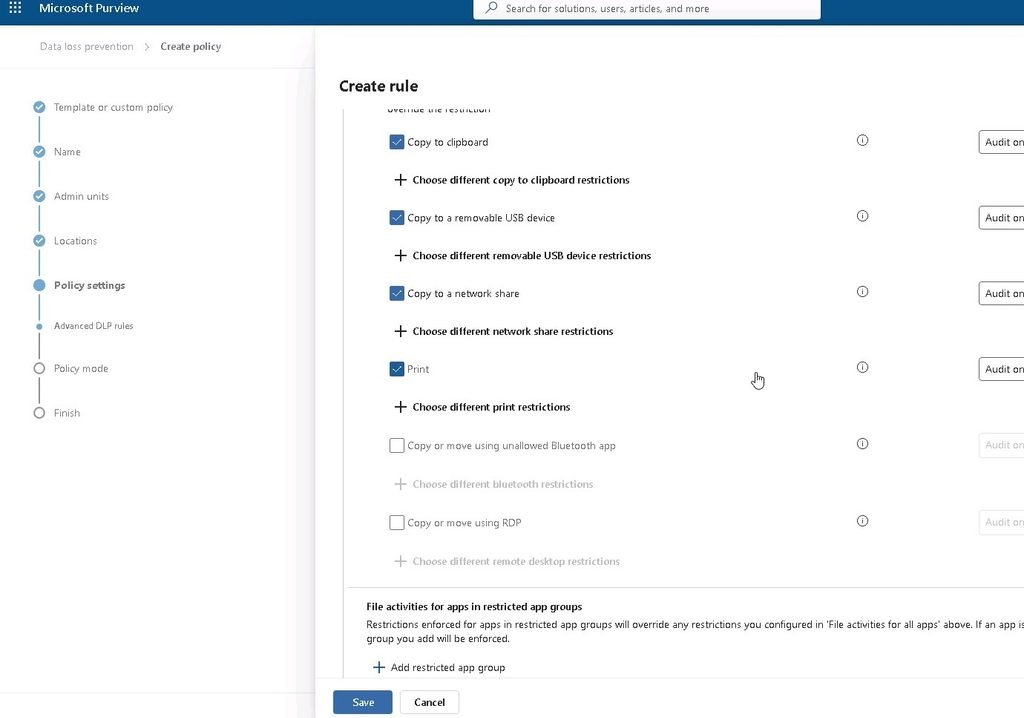
Figura 5. Atividades de endpoint disponíveis na ação Audit or restrict activities on devices.
Em File activities for all apps, selecione Apply restrictions to specific activity e localize Copy to a removable USB device. Abra o menu de ação e escolha a restriçãoadequada aoobjetivo e à fase de implantação da política.
| A Microsoft documenta ações de Endpoint DLP como Allow, Audit only, Block with override e Block. A escolha adequada depende do objetivo da política e do estágio de implantação. |
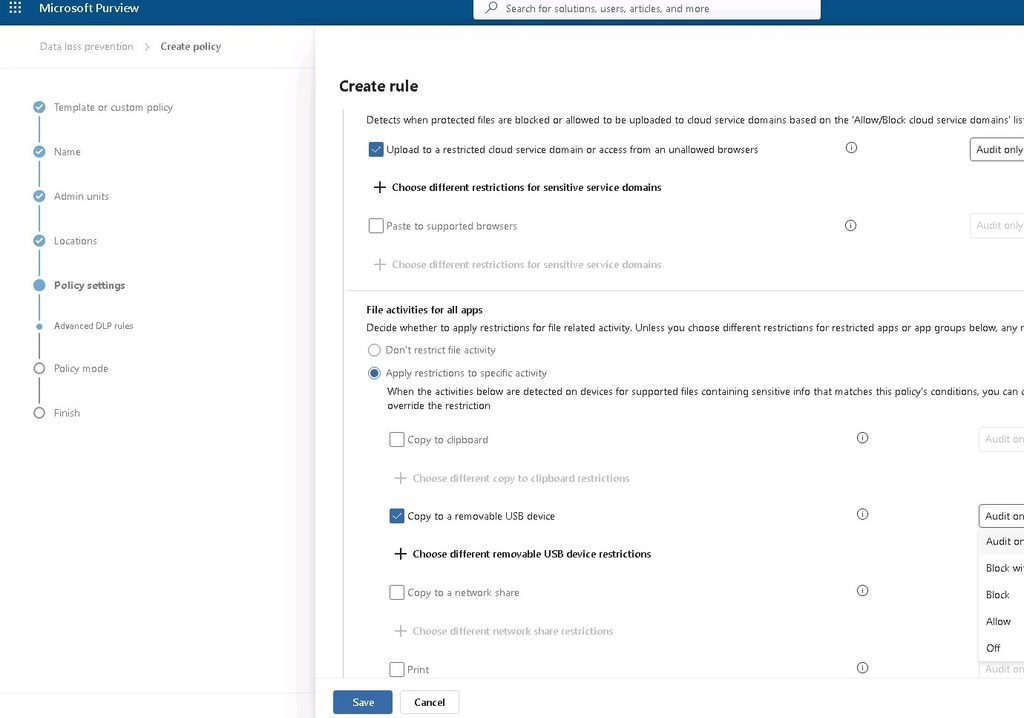
Figura 6. Opções de restrição disponíveis para Copy to a removable USB device.
Em Incident reports, ative Send an alert to admins when a rule match occurs para acompanhar administrativamente as correspondências da regra. Reveja também as opções de User notifications e User overrides de acordo com a política da organização.
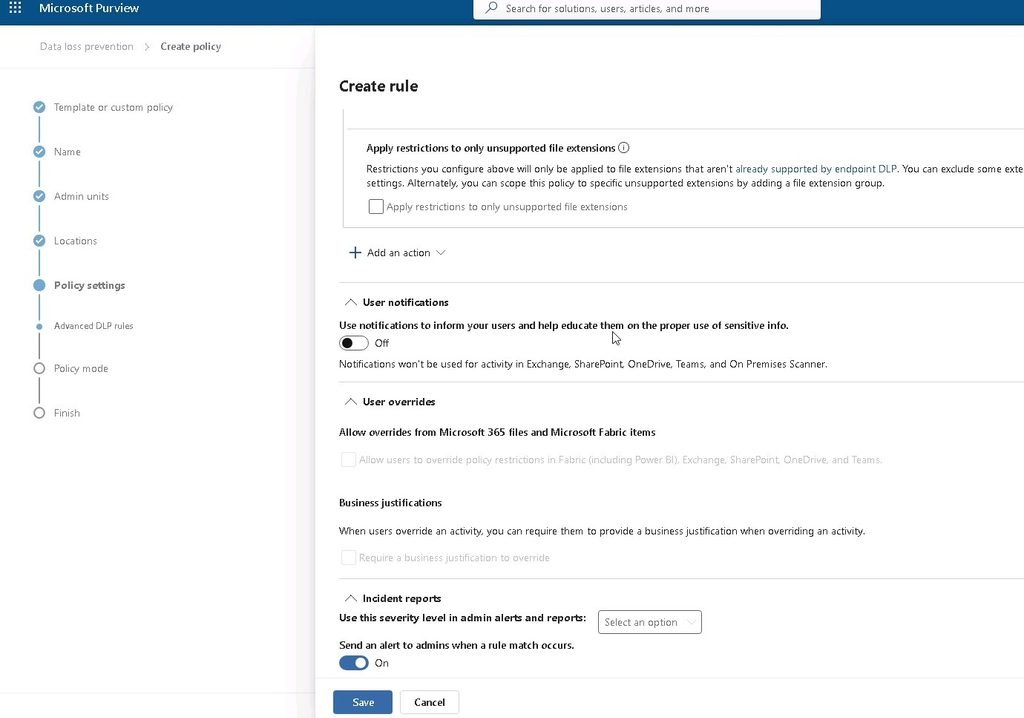
Figura 7. Incident reports com envio de alerta administrativo ativado.
Ative User notifications para apresentar avisos ou policy tips aos utilizadores, quando aplicável. Estas notificações são distintas dos alertas administrativos: informam quem executa a ação, enquanto os alertas apoiam o acompanhamento operacional.
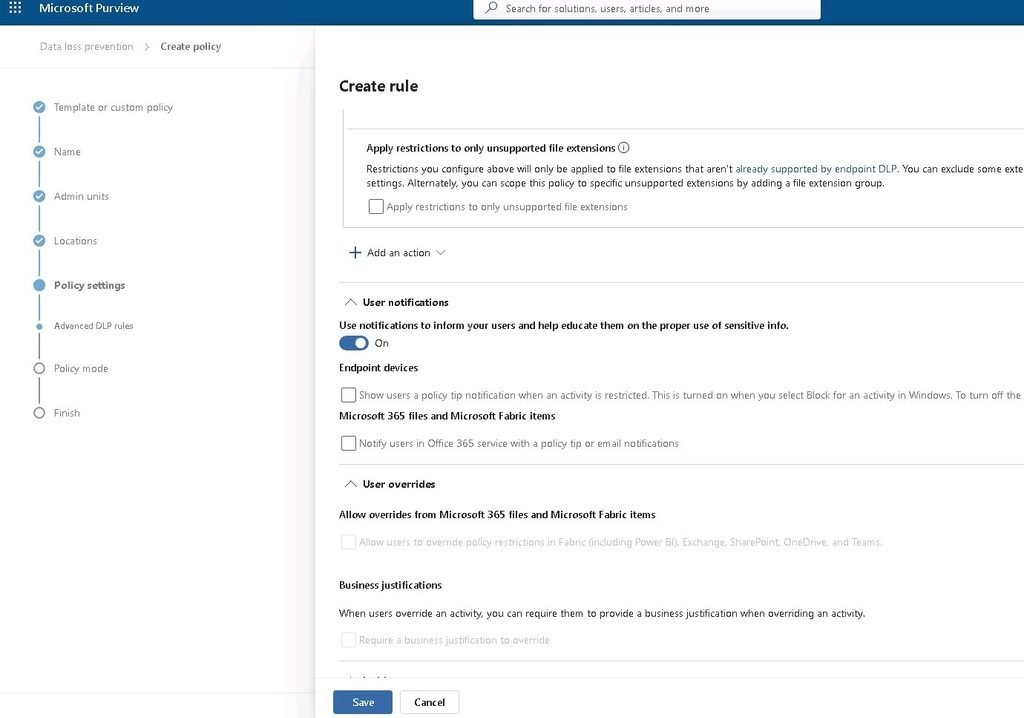
Figura 8. User notifications ativado na regra.
Guarde a regra e reveja Customize advanced DLP rules. Confirme Regra de transferencias USB com estado On, os tipos New Zealand Driver License Number e Credit Card Number e as ações Audit or restrict activities on devices e Send alerts to Administrator antes de avançar no assistente.
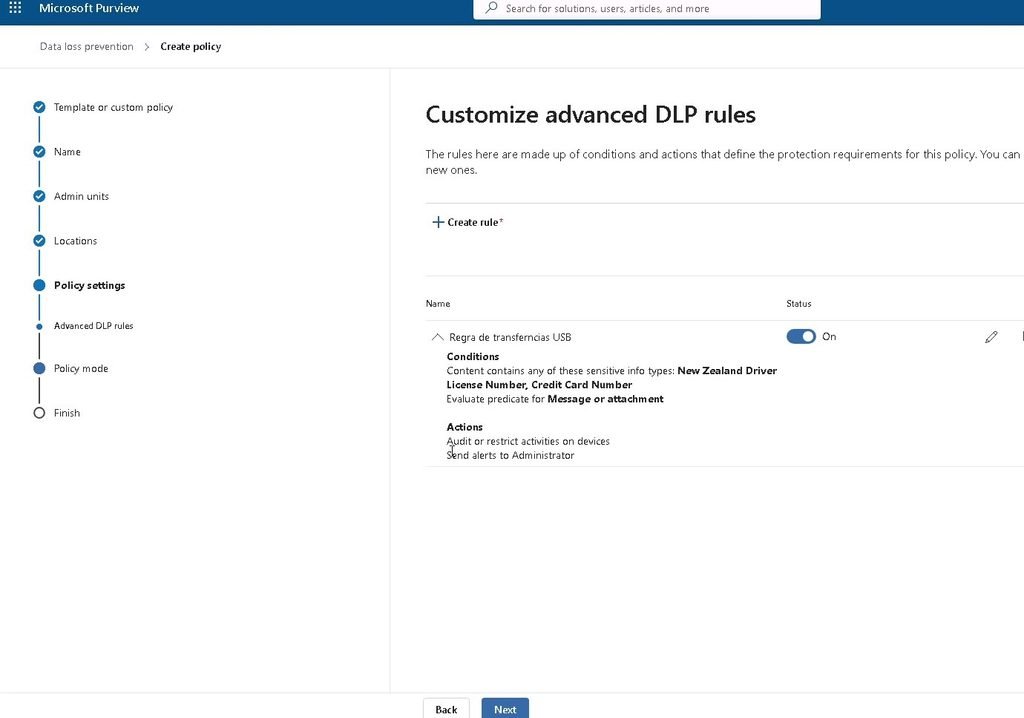
Figura 9. Resumo final da regra avançada com condições e ações.
Validação do resultado
A regra é validada no ecrã Customize advanced DLP rules. O estado On aparece ao lado de Regra de transferencias USB. O resumo mostra que o conteúdo corresponde a New Zealand Driver License Number ou Credit Card Number, e lista Audit or restrict activities on devices e Send alerts to Administrator como ações da regra.
O resumo confirma a configuração da regra, mas não substitui um teste no endpoint. Utilize conteúdo de teste que corresponda às condições, tente uma cópia para USB e verifique a ação, a notificação e o alerta esperados.
Conclusão
Com esta etapa, a lógica da política DLP fica definida: tipos de informação sensível determinam a correspondência, as ações de Endpoint DLP controlam atividades no dispositivo, e notificações/alertas dão contexto ao utilizador e aos administradores. O resumo final confirma que a regra foi criada e ficou ativa dentro da política.
A eficácia do controlo depende também do onboarding do dispositivo, do âmbito da política e do modo de implantação. Valide esses elementos em conjunto antes de aplicar a regra de forma ampla.
Referências