SC-401: Como configurar uma regra avançada de DLP no Microsoft Purview
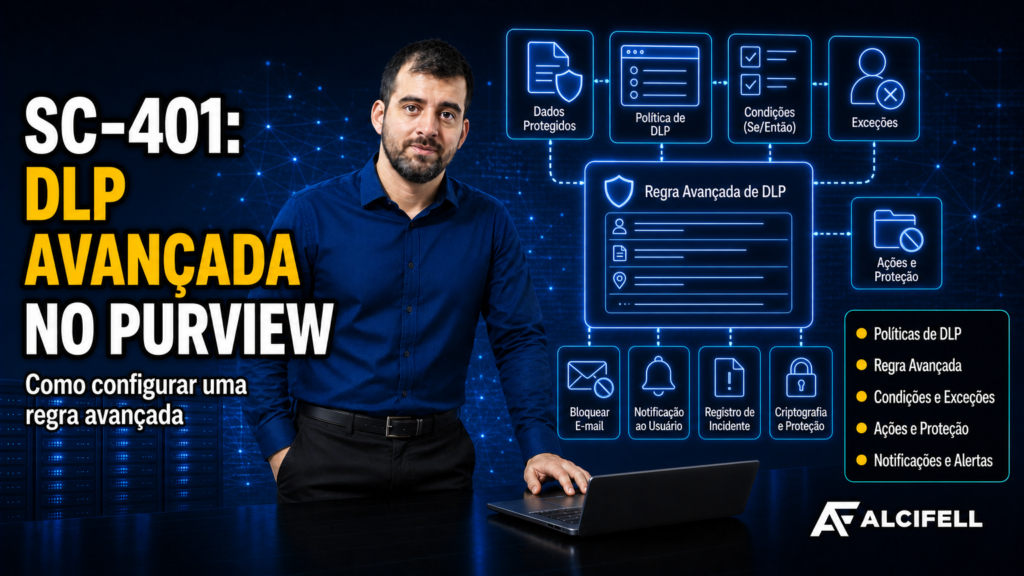
Condições, ações para dispositivos, notificações e alertas na regra de transferências USB Uma regra avançada de Data Loss Prevention (DLP) define quando o conteúdo corresponde a uma condição e que ações devem ser executadas. Este guia explica como configurar uma regra de controlode transferências USB no Microsoft Purview, incluindo tipos de informação sensível, ações de […]
SC-401: Microsoft Purview Device Onboarding na prática
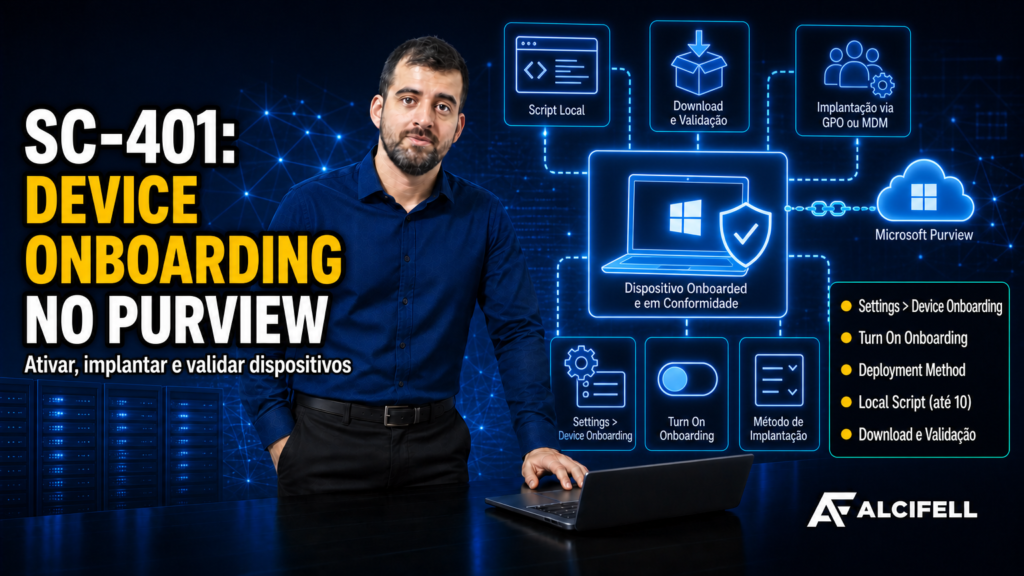
Como localizar Devices, ativar o onboarding e preparar o pacote de implantação Introdução Para aplicar recursos de proteção de dados nos endpoints, o Microsoft Purview precisa de reconhecer os dispositivos incluídos no âmbito de monitorização. A preparação começa em Settings > Device onboarding, onde é possível consultar Devices e definir o método de integração. Este […]
SC-401: Sensitivity Labels para Teams, Microsoft 365 Groups e SharePoint Sites
Groups & sites: opções de proteção, pré-requisitos e limites da demonstração Introdução Os rótulos de confidencialidade do Microsoft Purview não servem apenas para documentos e e-mails. Quando o escopo Groups & sites está disponível e habilitado, o mesmo mecanismo de classificação pode ser usado para proteger espaços de colaboração, como Microsoft Teams, Microsoft 365 Groups […]
SC-401: Como selecionar funções administrativas no Microsoft 365
Preparando uma conta para os laboratórios com Application Administrator, Compliance Administrator e Security Administrator Introdução Antes de trabalhar com recursos administrativos do Microsoft 365, Microsoft Defender e Microsoft Purview, a conta utilizada precisa ter as permissões adequadas às tarefas que serão executadas. No Microsoft 365 admin center, essas permissões podem ser atribuídas por meio de […]