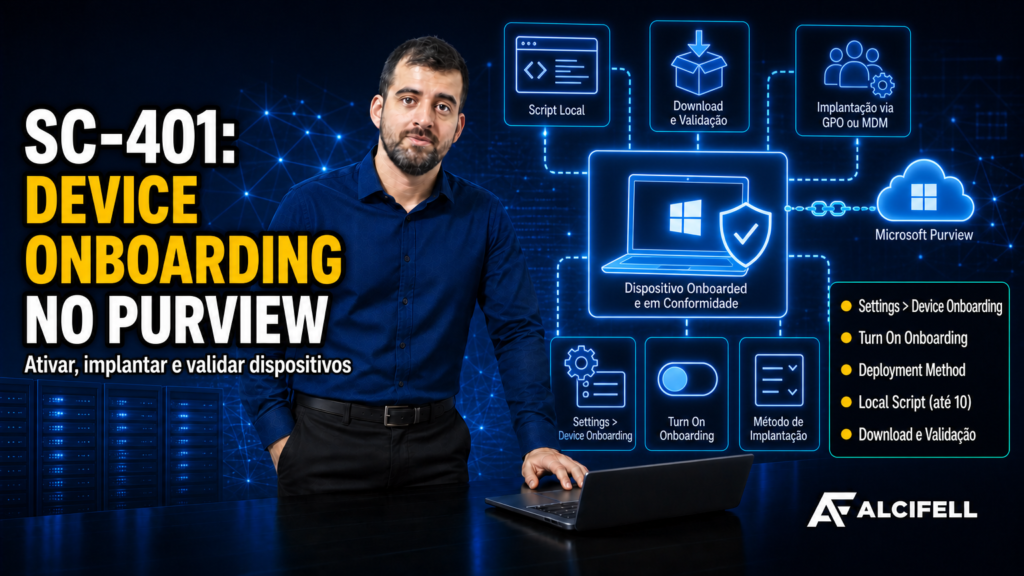
Como localizar Devices, ativar o onboarding e preparar o pacote de implantação
Para aplicar recursos de proteção de dados nos endpoints, o Microsoft Purview precisa de reconhecer os dispositivos incluídos no âmbito de monitorização. A preparação começa em Settings > Device onboarding, onde é possível consultar Devices e definir o método de integração.
Este guia explica como ativar o onboarding, escolher um método de implantação e obter o pacote correspondente. O processo só fica concluído depois da implantação no endpoint e da validação do dispositivo no portal.
O que você vai aprender neste guia
Pré-requisitos
A página Devices permite consultar os endpoints reconhecidos pelo serviço. Quando não existem dispositivos listados, pode apresentar a mensagem No device onboarded yet.
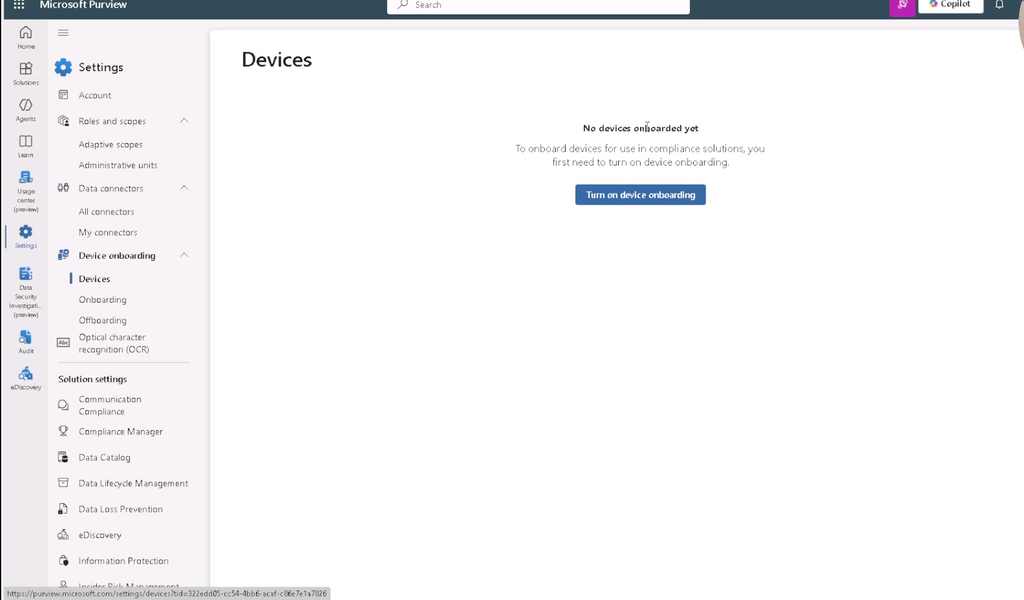
Figura 1. Página Devices do Microsoft Purview mostrando que ainda não há dispositivos onboarded.
| A lista depende do estado do ambiente e das integrações existentes. Dispositivos já integrados com Microsoft Defender for Endpoint podem dispensar um segundo processo de onboarding. |
Este comando inicia a preparação do ambiente para receber dispositivos que serão monitorizados pelos recursos compatíveis do Microsoft Purview.
| Ativar o serviço no portal não executa automaticamente o pacote num computador que ainda precisa de ser integrado. |
Integração com Microsoft Defender for Endpoint e permissões
O onboarding de dispositivos é partilhado entre Microsoft Purview e Microsoft Defender for Endpoint. Um dispositivo já integrado no Defender for Endpoint pode aparecer na lista gerida sem exigir um segundo onboarding específico para o Purview.
Compliance Administrator, Security Administrator e Global Administrator estão entre as funções documentadas para aceder à página de onboarding e offboarding. Utilize uma conta com permissões adequadas à tarefa.
Na página Onboarding, escolha como o dispositivo receberá a configuração em Deployment method e utilize Download package para obter o pacote desse método.
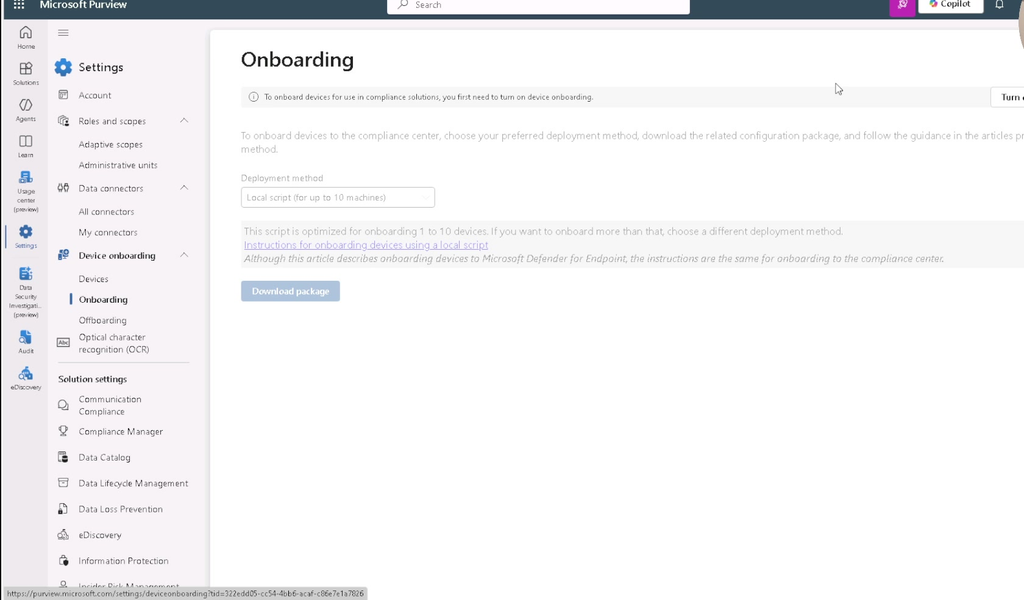
Figura 2. Página Onboarding com o campo Deployment method.
Selecione Local script (for up to 10 machines) para um conjunto pequeno de dispositivos ou para validação. Neste método, o administrador executa o script localmente nos computadores envolvidos.
| O script local está otimizado para até 10 dispositivos. Para implantação em escala, utilize um método de distribuição centralizado. |
Escolha o método de acordo com a quantidade de endpoints e as ferramentas de gestão existentes. Um script local não é a opção adequada para distribuir manualmente a configuração a centenas ou milhares de computadores.
Outros métodos de implantação
A documentação atual do Microsoft Purview também descreve outros caminhos de implantação, entre eles:
Cada método tem pré-requisitos e passos próprios de distribuição. Confirme a compatibilidade com o sistema operativo e com a ferramenta de gestão utilizada.
Depois de obter o pacote, aplique-o pelo método escolhido e acompanhe a conclusão do registo do endpoint. A disponibilidade do botão Download package não indica que o dispositivo já esteja integrado.
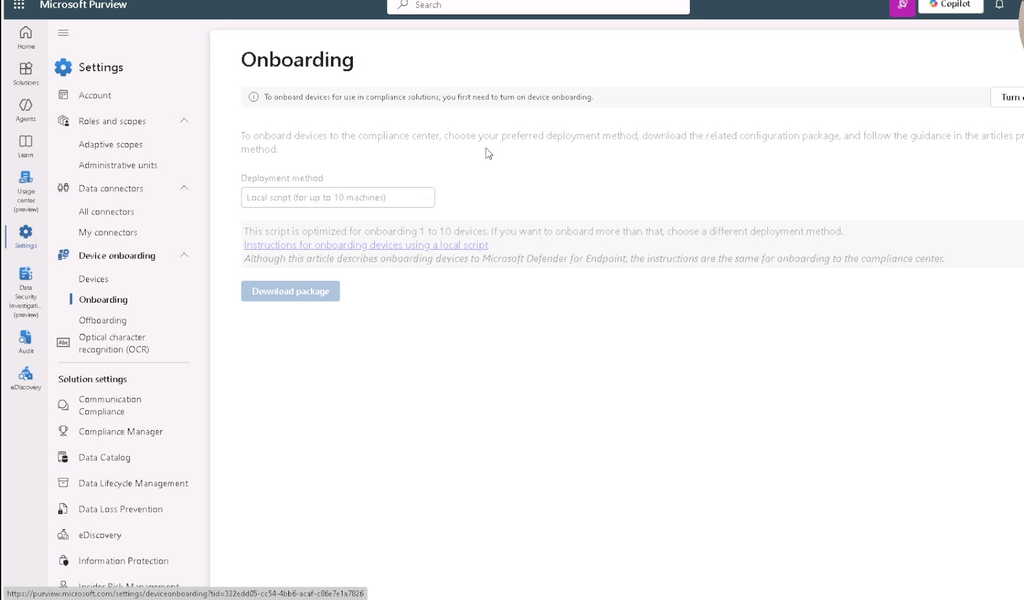
Figura 3. Botão Download package disponível na página Onboarding.
Entenda: baixar o pacote não conclui o onboarding
O pacote é apenas uma etapa do fluxo. Para que um dispositivo passe a aparecer e enviar os sinais necessários, o conteúdo correspondente precisa ser implantado no endpoint pelo método escolhido e o dispositivo precisa concluir o processo de registro.
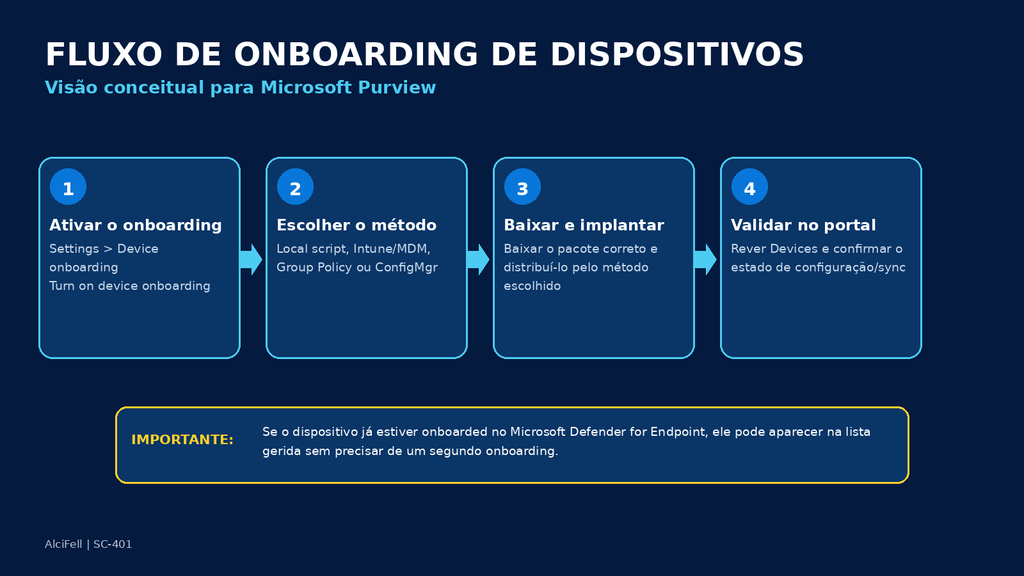
Quadro de apoio 1. Fluxo conceitual do onboarding de dispositivos no Microsoft Purview.
Validação após a implantação
A documentação atual orienta voltar a Settings > Device onboarding > Devices para acompanhar os dispositivos e revisar estados como configuração e sincronização de políticas. Esse retorno ao portal é a etapa que comprova se o endpoint realmente passou a ser gerido.
| Se o endpoint não aparecer ou apresentar um estado inesperado, reveja a implantação e a sincronização antes de o considerar pronto para receber as políticas. |
Relação com Endpoint DLP e Insider Risk Management
Segundo a documentação Microsoft Learn, o onboarding de dispositivos é utilizado por recursos como Endpoint data loss prevention (Endpoint DLP) e Insider Risk Management para receber sinais dos endpoints compatíveis. Isso permite que políticas e investigações trabalhem com atividades executadas diretamente nos dispositivos.
O objetivo do Device onboarding é preparar os endpoints para os recursos de segurança e conformidade que dependem de telemetria local.
Lista de verificação da implantação
Antes de considerar o processo concluído, confirme os seguintes pontos:
Conclusão
O Device onboarding começa pela ativação do serviço e pela escolha do método de implantação. Obter e distribuir o pacote prepara os endpoints para enviar os sinais utilizados pelas soluções de conformidade do Microsoft Purview.
Confirme a integração na página Devices e reveja os estados de configuração e sincronização. Só depois avance para a validação das políticas aplicáveis aos dispositivos.
Para acompanhar os próximos conteúdos técnicos, acesse: https://www.youtube.com/@alcifell
Referências
Microsoft Learn – Onboard Windows devices into Microsoft 365 overview: https://learn.microsoft.com/en-us/purview/device-onboarding-overview
Microsoft Learn – Onboard Windows 10 and Windows 11 devices using a local script: https://learn.microsoft.com/en-us/purview/device-onboarding-script
Microsoft Learn – Onboard Windows 10 and Windows 11 devices via Group Policy: https://learn.microsoft.com/en-us/purview/device-onboarding-gp