Preparando uma conta para os laboratórios com Application Administrator, Compliance Administrator e Security Administrator
Introdução
Antes de trabalhar com recursos administrativos do Microsoft 365, Microsoft Defender e Microsoft Purview, a conta utilizada precisa ter as permissões adequadas às tarefas que serão executadas. No Microsoft 365 admin center, essas permissões podem ser atribuídas por meio de funções administrativas.
Entenda como uma conta que inicialmente aparece sem acesso administrativo é aberta no Microsoft 365 admin center. Em seguida, a opção Manage roles é usada para exibir a lista completa de funções e selecionar três funções: Application Administrator, Compliance Administrator e Security Administrator.
| Estado da demonstração: a gravação mostra as funções selecionadas e o botão Save changes disponível. Não há, nesse trecho, uma confirmação visual de que as alterações foram gravadas. Por isso, este guia distingue a seleção demonstrada da atribuição efetivamente confirmada. |
O que você vai aprender neste guia
Pré-requisitos
No Microsoft 365 admin center, acesse Users > Active users e selecione o usuário que será preparado para a atividade.
Na demonstração, o painel do usuário mostra No administrator access na área Roles. O comando Manage roles é o ponto de entrada para alterar as funções administrativas associadas à conta
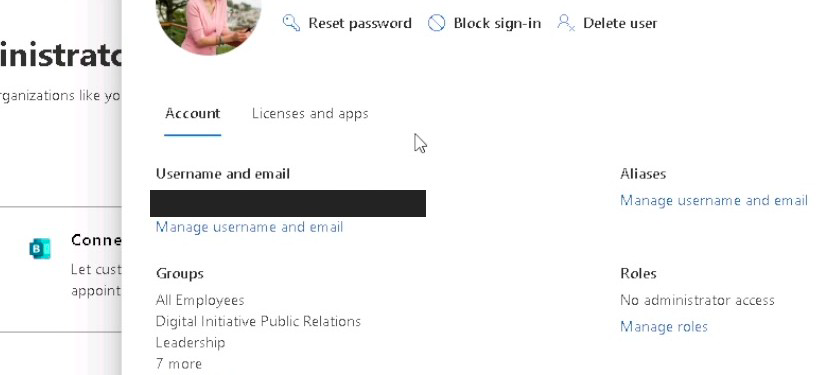
| Entenda: uma conta comum não recebe automaticamente privilégios administrativos. As funções definem quais tarefas administrativas ela pode realizar nos serviços Microsoft 365 e Microsoft Entra. |
Selecione Manage roles. O painel apresenta inicialmente um conjunto resumido de funções comuns. Para localizar funções adicionais, a demonstração utiliza Show all by category.
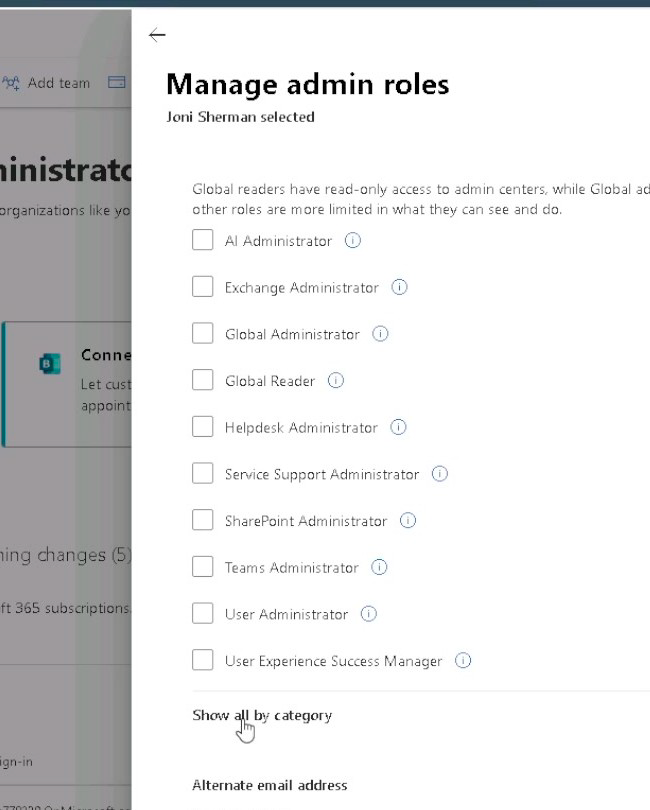
Figura 2. Painel Manage admin roles com a opção Show all by category.
A lista expandida organiza as funções por categorias, facilitando a localização de funções específicas sem recorrer ao papel altamente privilegiado de Global Administrator.
Na categoria Identity, a demonstração marca Application Administrator.
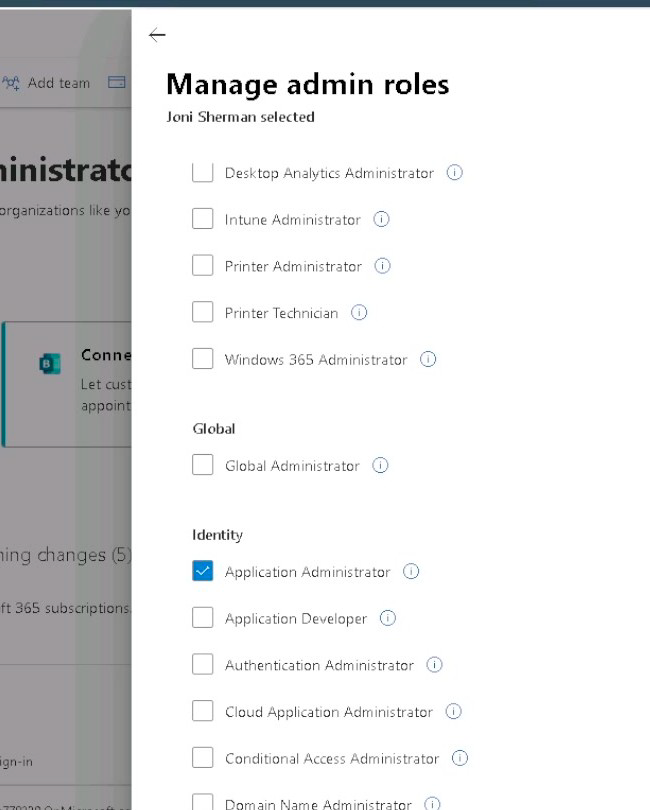
Figura 3. Application Administrator selecionado na categoria Identity.
Segundo a documentação da Microsoft, Application Administrator permite criar e gerenciar vários aspetos de aplicações empresariais, registros de aplicações e configurações relacionadas a aplicações no Microsoft Entra ID. É uma função administrativa ampla para gestão de aplicações, mas não equivale a Global Administrator.
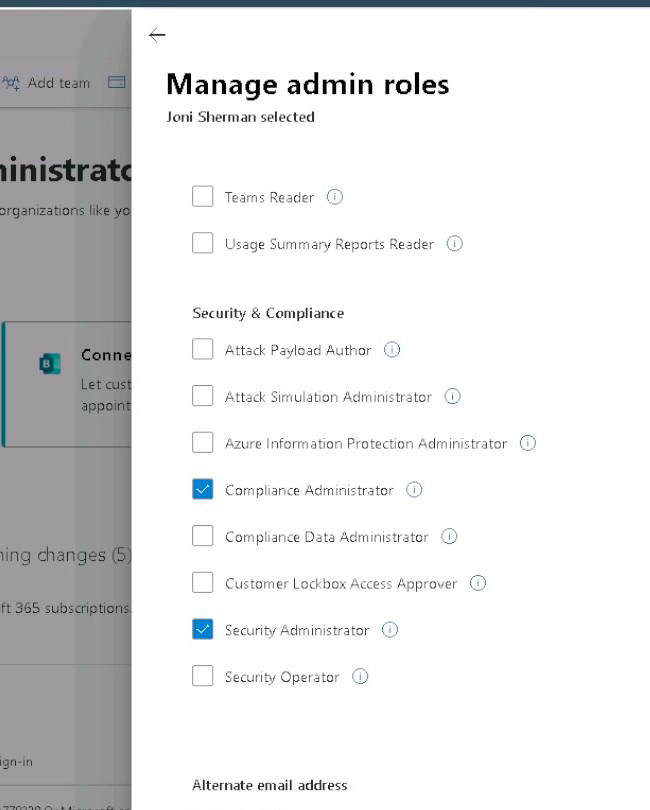
Figura 4. Compliance Administrator e Security Administrator selecionados na categoria Security & Compliance
O que cada função representa
| Função | Finalidade resumida |
| Application Administrator | Administração de aplicações empresariais, registros de aplicações e configurações relacionadas no Microsoft Entra ID. |
| Compliance Administrator | Administração de recursos de conformidade em áreas como Microsoft Purview e outros recursos de compliance do Microsoft 365. |
| Security Administrator | Administração de recursos relacionados à segurança em serviços como Microsoft Defender e Microsoft Entra, além de determinadas capacidades de segurança no Microsoft Purview. |
Essas descrições explicam o propósito geral das funções. O acesso efetivo a cada recurso também pode depender de licenciamento, configuração do serviço, escopo e modelos de permissão específicos do produto.
Depois de selecionar as funções desejadas, o painel apresenta o botão Save changes.
Na gravação usada para este artigo, o botão fica disponível, mas o trecho não fornece uma confirmação visual posterior que comprove a gravação. Portanto, o procedimento demonstrado termina com as funções selecionadas e prontas para serem salvas.
Em uma execução completa, após selecionar Save changes, valide a atribuição de uma destas formas:
Menor privilégio: não use Global Administrator por conveniência
A Microsoft recomenda conceder a função menos privilegiada que permita executar a tarefa necessária. Isso reduz o impacto potencial caso uma conta administrativa seja comprometida.
No contexto desta demonstração, é importante notar que a seleção de Application Administrator, Compliance Administrator e Security Administrator representa o que foi feito na aula. Isso não significa que todas as três funções sejam obrigatórias para qualquer cenário de SC-401 ou para todo ambiente Microsoft 365. A escolha deve acompanhar as tarefas reais que serão executadas.
Validação do resultado
O material não mostra uma confirmação final de gravação. Por isso, a atribuição persistida das funções permanece como etapa a validar no ambiente.
Conclusão
A gestão de funções administrativas é uma etapa básica para preparar contas usadas em tarefas de segurança e conformidade no Microsoft 365. A partir de um usuário sem acesso administrativo, abrir Manage roles, expandir a lista de funções e selecionar três funções específicas usadas no laboratório.
O ponto mais importante é separar acesso administrativo de conveniência: em ambientes reais, a seleção de funções deve seguir o princípio de menor privilégio e refletir exatamente as tarefas que a conta precisa executar.
Leituras complementares
Microsoft Learn – Assign admin roles in the Microsoft 365 admin center: https://learn.microsoft.com/en-us/microsoft-365/admin/add-users/assign-admin-roles
Microsoft Learn – Microsoft Entra built-in roles: https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/permissions-reference
Microsoft Learn – Permissions in the Microsoft Purview portal: https://learn.microsoft.com/en-us/purview/permissions
Microsoft Learn – Best practices for Microsoft Entra roles: https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/best-practices