SC-401 – Sensitivity Labels: como classificar e proteger dados no Microsoft 365
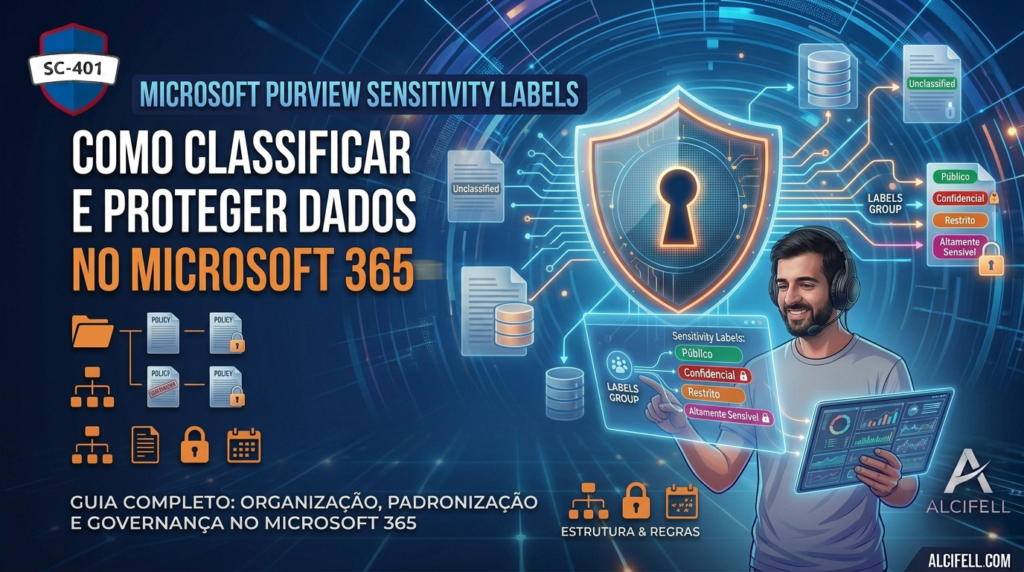
A proteção de dados no Microsoft 365 vai muito além de permissões de acesso. Em ambientes corporativos, é fundamental que as informações sejam classificadas, protegidas e controladas de acordo com o nível de sensibilidade de cada conteúdo. É exatamente nesse ponto que entram as Sensitivity Labels do Microsoft Purview. Esses rótulos permitem identificar o nível […]
SC-401: Microsoft Purview na prática – Como fazer o onboarding de um dispositivo Windows com script local
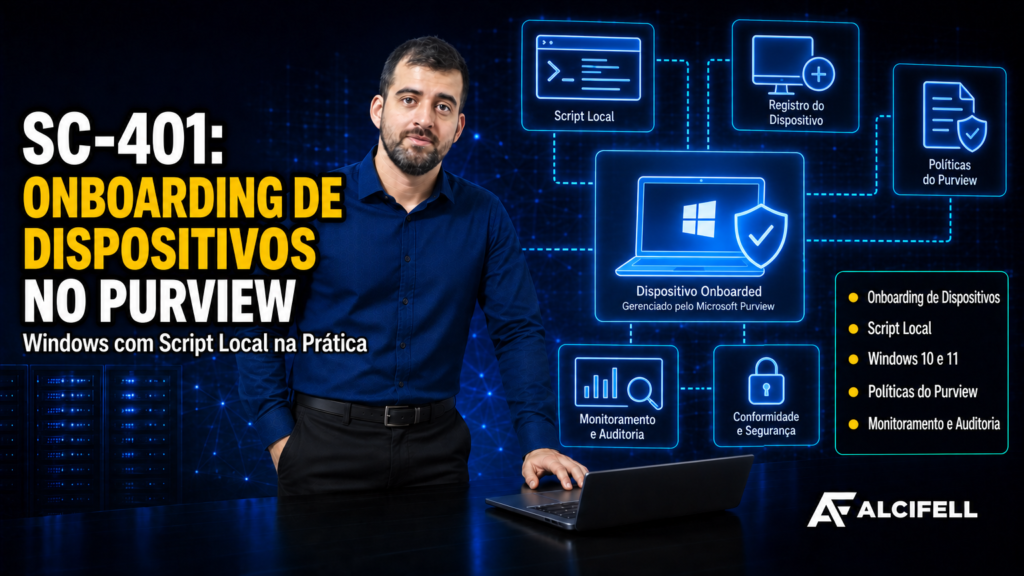
Integração de um endpoint Windows ao Microsoft Purview para utilização em soluções de conformidade Antes de aplicar políticas de proteção de dados no endpoint, o Microsoft Purview precisa reconhecer o dispositivo e receber a telemetria necessária. Neste artigo, o processo começa com a ativação do Device onboarding no portal, segue pela seleção do método Local […]
SC-401 – Como Atribuir Permissões no Microsoft Purview: Guia Completo para Administradores
A gestão de permissões é um dos pilares fundamentais da segurança e governança de dados em ambientes Microsoft 365. Com a crescente complexidade das ameaças cibernéticas e a necessidade de conformidade regulatória, saber como atribuir permissões de forma segura e eficiente no Microsoft Purview tornou-se uma habilidade essencial para administradores de TI e profissionais de […]
SC-401: Microsoft Purview Audit na prática
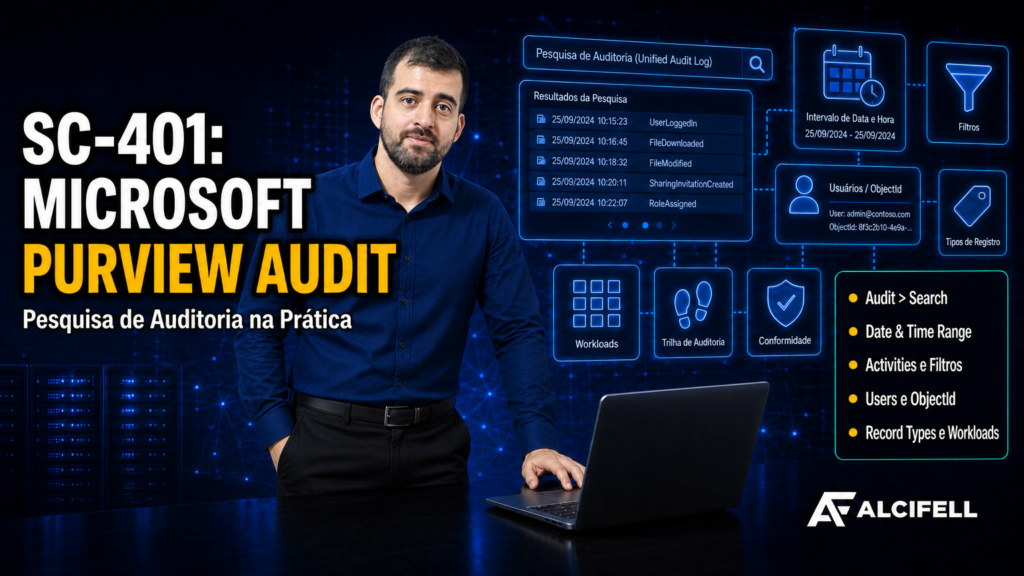
Como acessar a pesquisa de auditoria, entender os filtros e interpretar o estado Introdução O Microsoft Purview Audit centraliza a pesquisa de atividades registradas no log de auditoria unificado do Microsoft 365. Vamos entrar no portal do Microsoft Purview, abrir a solução Audit e chegar à página Search, onde ficam os critérios usados para investigar […]
SC-401: Insider Risk Management – Analytics e Data Sharing no Microsoft Purview
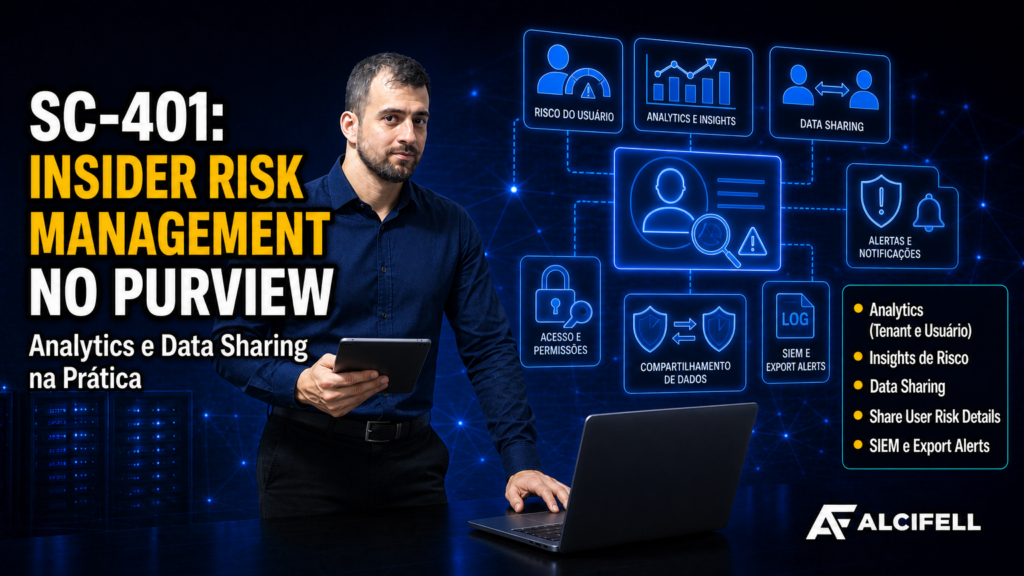
Como habilitar insights em nível de tenant e usuário e compartilhar detalhes de risco com outras soluções de segurança O Microsoft Purview Insider Risk Management correlaciona sinais para ajudar a identificar comportamentos potencialmente arriscados dentro da organização. Antes de criar ou ajustar políticas, o Analytics pode ser usado para produzir insights sobre atividades de risco […]
SC-401: Sensitivity Labels para Teams, Microsoft 365 Groups e SharePoint Sites
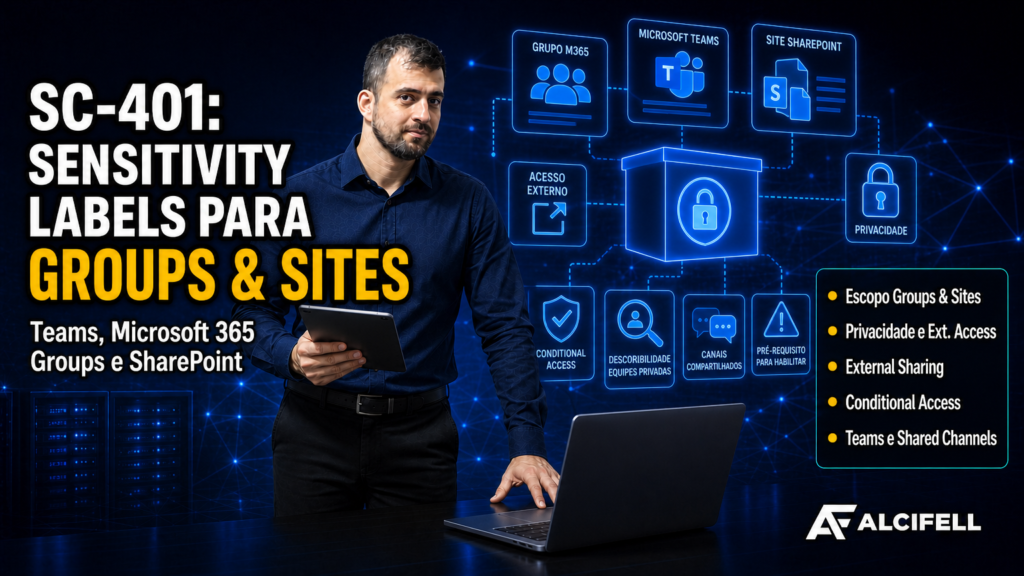
Groups & sites: opções de proteção, pré-requisitos e limites da demonstração Introdução Os rótulos de confidencialidade do Microsoft Purview não servem apenas para documentos e e-mails. Quando o escopo Groups & sites está disponível e habilitado, o mesmo mecanismo de classificação pode ser usado para proteger espaços de colaboração, como Microsoft Teams, Microsoft 365 Groups […]
SC-401: Como selecionar funções administrativas no Microsoft 365
Preparando uma conta para os laboratórios com Application Administrator, Compliance Administrator e Security Administrator Introdução Antes de trabalhar com recursos administrativos do Microsoft 365, Microsoft Defender e Microsoft Purview, a conta utilizada precisa ter as permissões adequadas às tarefas que serão executadas. No Microsoft 365 admin center, essas permissões podem ser atribuídas por meio de […]
SC-401: Como definir o escopo e proteger conteúdo com Sensitivity Labels no Microsoft Purview
Na criação de um sensitivity label, o escopo define onde o rótulo poderá ser usado e quais configurações serão apresentadas no assistente. Na sequência, o Access control permite aplicar criptografia e estabelecer quem poderá abrir e utilizar o conteúdo rotulado. A Aula 3 demonstra essas duas decisões no mesmo fluxo para o rótulo Fell – […]
SC-401: Microsoft Defender XDR – Incidents & Alerts naprática
Como acessar a fila de incidentes, entender filtros de prioridade e organizar a triagem no Microsoft DefenderO Microsoft Defender XDR reúne sinais de segurança de diferentes cargas de trabalho em uma experiência central de investigação e resposta. Em vez de tratar cada alerta como um evento isolado, a plataformapode correlacionar alertas relacionados e agrupá-los em […]