SC-100 – Microsoft Certified: Cybersecurity Architect Expert

Como essa certificação consolida a arquitetura de segurança como pilar estratégico do negócio Segurança além do firewall Ataques de ransomware, roubo de credenciais, vazamento de dados sensíveis e abuso de identidades na nuvem se tornaram rotina. Em muitos casos, não é a falta de ferramentas que compromete uma organização, e sim a ausência de arquitetura: uma […]
SC-401 – Como fazer o onboarding de dispositivos no Microsoft Purview usando script

Quando falamos em segurança da informação e conformidade, um dos pontos mais importantes é garantir que os dispositivos da organização estejam sob monitoramento e controle. No ecossistema Microsoft, o Microsoft Purview é uma peça central para governança de dados, proteção de informações e auditoria. Para que o Purview consiga aplicar políticas e coletar informações, é […]
Boas Práticas de Segurança para Gestão de Utilizadores
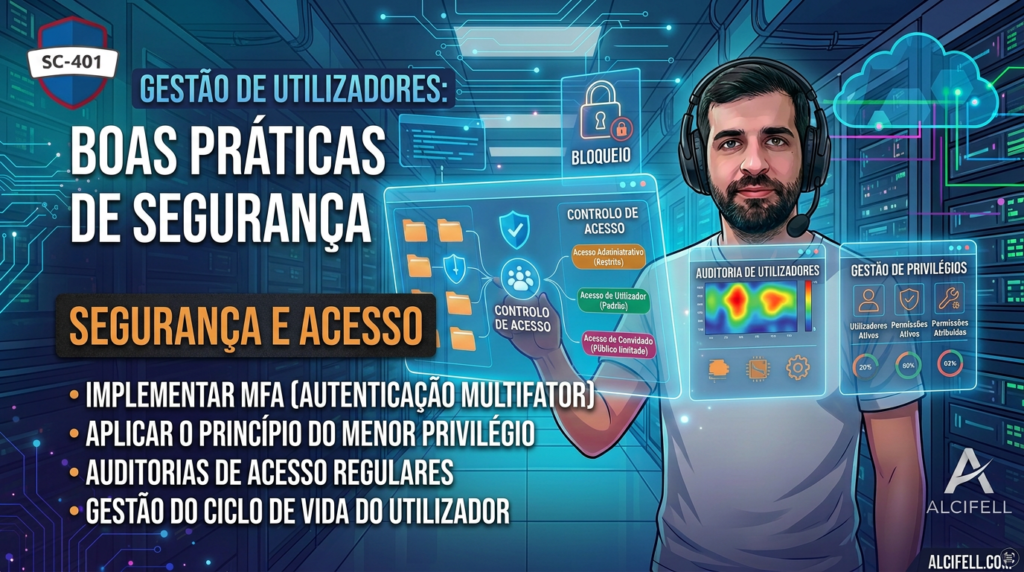
A identidade virou o novo perímetro. Usuários acessam recursos corporativos de qualquer lugar, em múltiplos dispositivos, e muitas vezes através de aplicações SaaS fora do domínio tradicional da rede. Nesse contexto, “gestão de utilizadores” não é apenas criar contas: é controlar ciclo de vida, privilégios, métodos de autenticação, rastreabilidade e resposta a risco. Uma boa […]
Políticas de Segurança Personalizadas com Azure Policy: Quando e Como Criar?
A gestão da segurança em ambientes em nuvem exige mais do que boas práticas, ela precisa ser automatizada, escalável e adaptável à realidade da sua organização. E é exatamente isso que o Azure Policy entrega: uma forma de aplicar regras e garantir a conformidade em larga escala, sem depender de verificações manuais. Mas afinal, quando […]
SC-401: Microsoft Defender XDR – Incidents & Alerts naprática
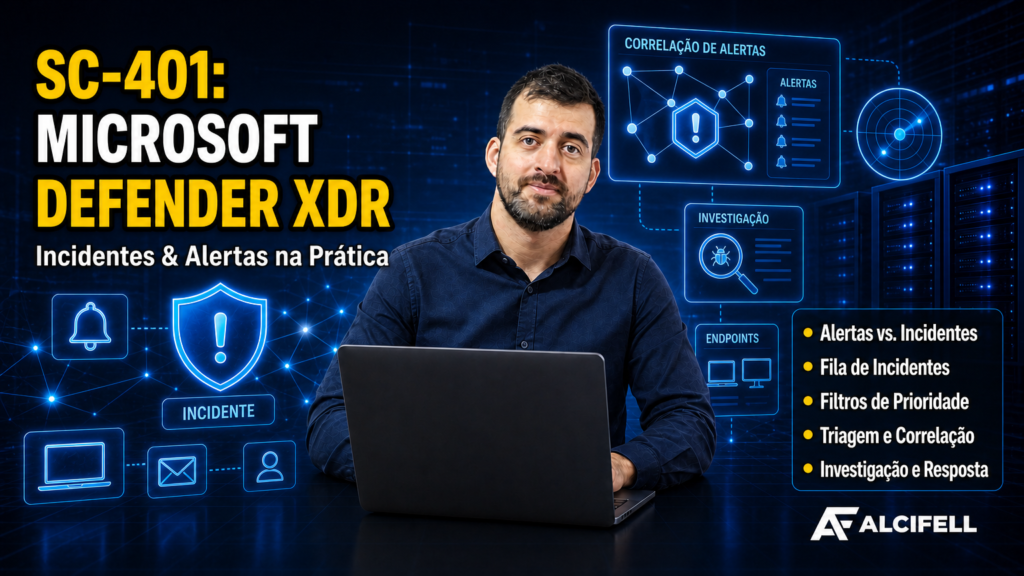
Como acessar a fila de incidentes, entender filtros de prioridade e organizar a triagem no Microsoft DefenderO Microsoft Defender XDR reúne sinais de segurança de diferentes cargas de trabalho em uma experiência central de investigação e resposta. Em vez de tratar cada alerta como um evento isolado, a plataformapode correlacionar alertas relacionados e agrupá-los em […]